> For the complete documentation index, see [llms.txt](https://docs.lan.kokomocloud.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.lan.kokomocloud.com/configuring-networks/configuring-gateway/configuring-site-to-site-vpn.md).
# サイト間VPNの設定
サイト間VPNは、固定パブリックIPアドレスを持つ複数の拠点を接続し、ネットワーク間でのトラフィックのルーティングを可能にする機能です。一般的には、組織のブランチオフィス(支社・拠点)からメインオフィス(本社)へ接続するために使用され、ブランチオフィスのユーザーがメインオフィスのネットワークリソースにアクセスできるようにします。
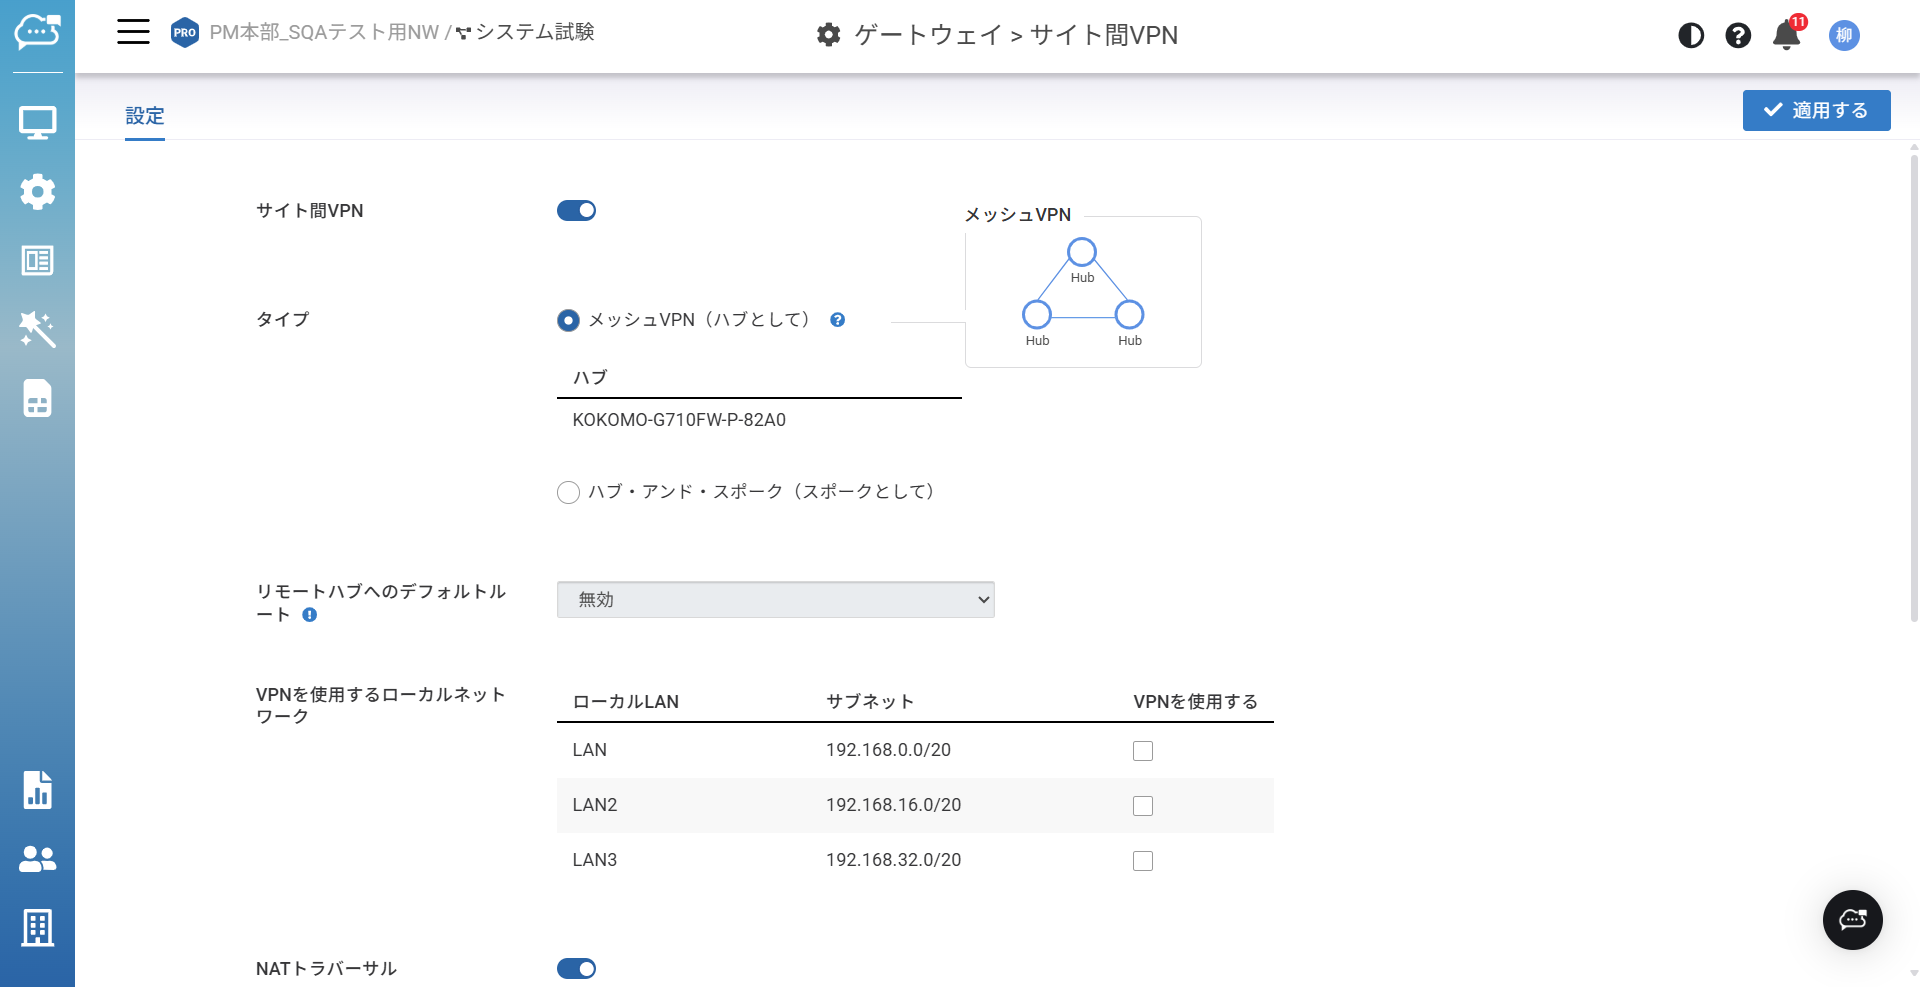
サイト間VPNの設定は、「**設定**」>「**ゲートウェイ**」>「**サイト間VPN**」ページから行います。
## タイプ
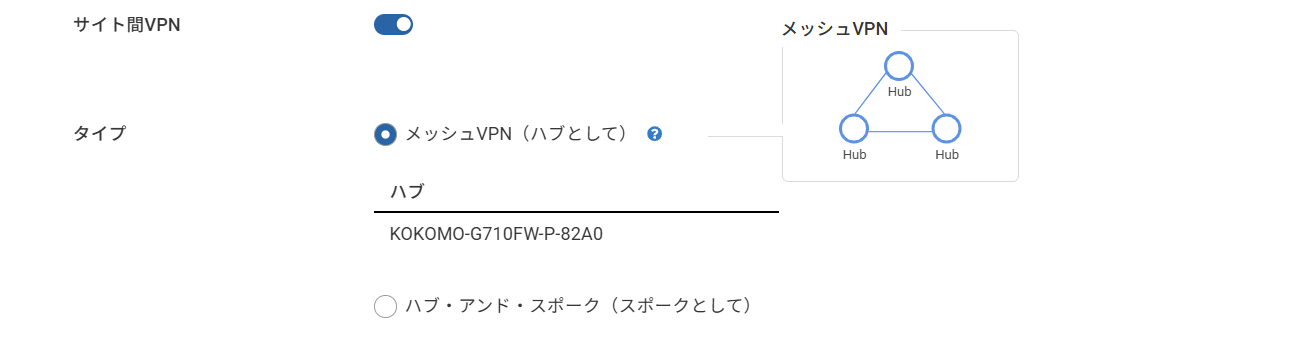
Auto VPNトポロジーにおけるKOKOMOゲートウェイのロール(役割)を設定するために、以下の2つのオプションが用意されています。
* **メッシュVPN(ハブとして):**\
このKOKOMOゲートウェイはVPNハブ(メッシュ)ノードとして動作し、同一組織内で同モードに設定されているすべてのリモートKOKOMO VPNピアとの間にVPNトンネルを確立します。また、このゲートウェイを共通のハブノードとして指定しているスポーク(Spoke)ノードとの間にもVPNトンネルを確立します。
* **ハブ・アンド・スポーク(スポークとして):**\
このKOKOMOゲートウェイはVPNスポークノードとして動作し、このゲートウェイのハブノードとして指定された特定のリモートKOKOMOゲートウェイとの間にのみ、1本のトンネルを確立します。共通のハブノードを持つすべてのスポークノードは、サイト間VPNファイアウォールルールによってブロックされていない限り、ハブ・アンド・スポーク(Hub-and-Spoke)トンネルを介して相互に通信が可能です。
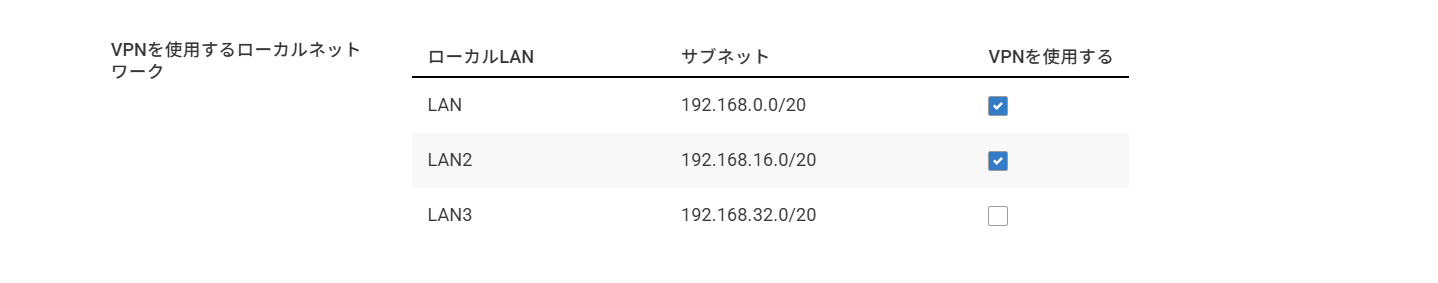
## VPNを使用するローカルネットワーク
複数のLANサブネットが存在する場合、どのLANインターフェースをVPNに参加させるかを個別に指定することができます。
## NATトラバーサル
KOKOMOゲートウェイがファイアウォールやその他のNATデバイスの配下に設置されている場合、VPNトンネルを確立するために以下の2つのオプションが利用可能です。
* **自動:**\
大半のケースにおいて、KOKOMOゲートウェイは「UDPホールパンチング」と呼ばれる技術を使用することで、ファイアウォールやNATデバイスを介している場合でも、リモートのKOKOMO VPNピアとのサイト間VPN接続を自動的に確立できます。これが推奨されるデフォルトのオプションです。
* **手動:ポートフォワーディング:**\
「自動」オプションで接続が確立できない場合は、本オプションを使用します。「手動:ポートフォワーディング」を有効にすると、KOKOMO VPNピアは、指定されたパブリックIPアドレスおよびUDPポート番号500を使用して、このKOKOMOゲートウェイに接続します。この際、上位のNAT/ファイアウォールデバイスにおいて、指定された宛先IP、宛先UDP 500、およびUDP 4500へのすべての着信トラフィックを、KOKOMOゲートウェイのプライマリWAN IPアドレスに転送するポートフォワーディングルールをあらかじめ設定しておく必要があります。
## KOKOMO以外のゲートウェイを追加する
Auto VPN(メッシュVPNまたはハブ・アンド・スポークVPN)は、同一組織内のKOKOMOゲートウェイ間でのみ動作します。以下のような条件下では、「KOKOMO以外のゲートウェイを追加する」オプションを使用する必要があります。
* KOKOMOゲートウェイと、他社製のVPNデバイスとの間でサイト間VPN接続を確立する場合。
* 異なる2つの組織に所属する、2台のKOKOMOゲートウェイ間でサイト間VPN接続を確立する場合。
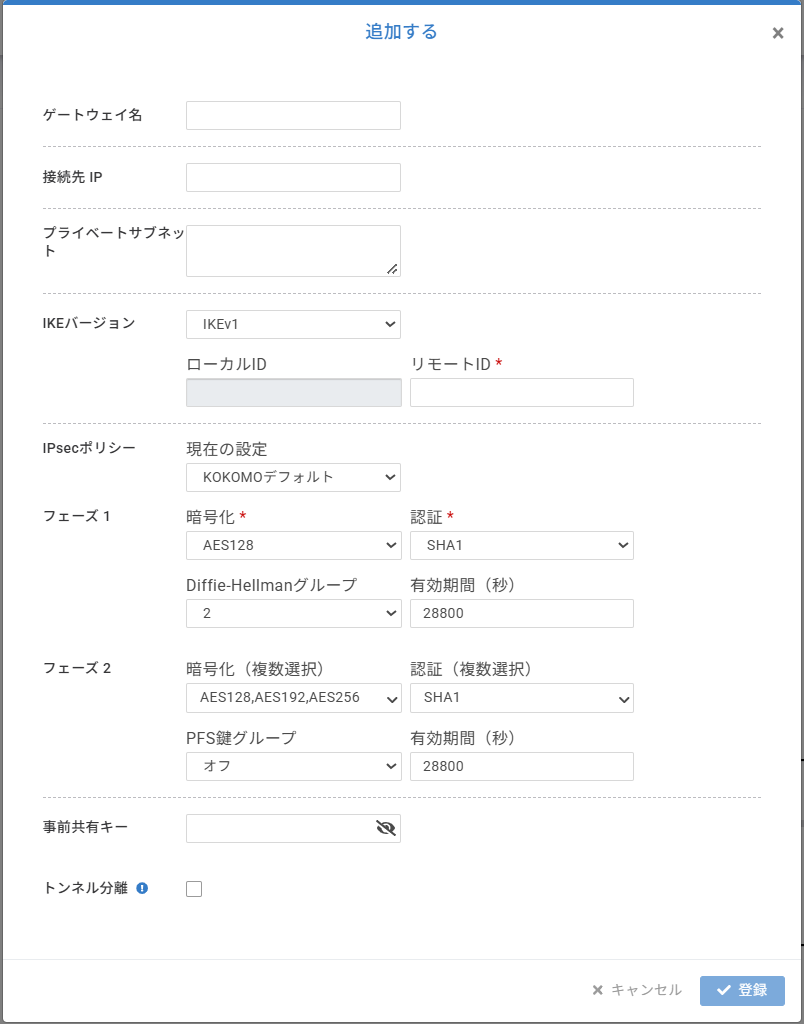
「**追加する**」クリックし、以下の情報を入力してください。
* **ゲートウェイ名**:対向先(リモート)ゲートウェイの名前を入力します。
* **接続先 IP:**対向先ゲートウェイのプライマリWAN 外部IPアドレスを入力します。
* **プライベートサブネット:**対向先ゲートウェイの配下にあるローカルネットワークアドレスまたはサブネットを入力します。
* **IKE バージョン:**使用するIKEのバージョン(IKEv1またはIKEv2)を選択します。
* **ローカルID:**認証時における対向先ゲートウェイの識別子(ID)を入力します。このIDはIKEv2を使用する場合のみ必要です。
* **リモートID:**リモートピアのリモートIDを入力します。リモートゲートウェイのプライマリWANパブリックIPアドレスを使用することを推奨します。なお、リモートピアが外部のNATデバイスの配下にある場合は、リモートピアのプライマリWANのネイティブなプライベートIPアドレスは入力しないでください。
* **IPsec ポリシー:**定義済みのポリシーを選択するか、カスタムポリシーを設定します。
* **暗号化:**使用するキーのサイズおよび暗号化方式を選択します。
* **認証:**MD5またはSHA1認証から選択します(フェーズ2のみ複数選択が可能です)。
* **Diffie-Hellman グループ:**暗号化キーに使用するDiffie-Hellman(DH)グループを選択します。
* **有効期間(秒):**IKEセキュリティアソシエーション(SA)の最大有効期間(秒数)を入力します。
* **PFS 鍵グループ:**Perfect Forward Secrecy(PFS)を無効にするには「Off」を選択します。特定のDiffie-Hellmanグループを使用してPFSを有効にするには、グループ1、2、5、または14を選択します。
* **事前共有キー:**使用する事前共有鍵(シークレットキー)を入力します。
{% hint style="info" %}
補足事項
他社製ゲートウェイ接続においてサポートされるのは、プライマリWAN接続のみです。WANのフェイルオーバーが発生した場合(例:プライマリWANからセカンダリWANへの切り替え)、セカンダリWANの有効化に伴い、他社製ゲートウェイピアとの接続は切断されます。複数のWANアップリンクにまたがって接続を確立することはできません。
{% endhint %}
## VPNアウトバウンドルール
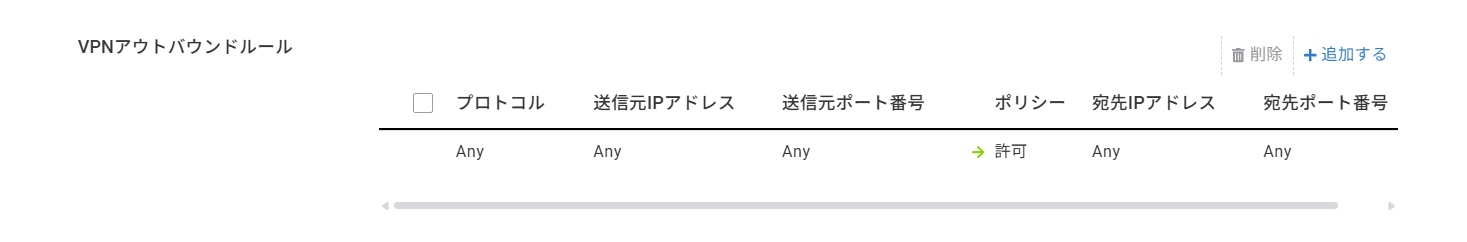
VPNトンネルを通過するトラフィックを制御するために、ファイアウォールルールを追加できます。これらのルールは、サイト間VPNに参加している組織内のすべてのKOKOMOゲートウェイにおける、送信(アウトバウンド)VPNトラフィックに対して適用されます。ルールの設定方法は、本ドキュメントの「ファイアウォール設定」ページに記載されている「レイヤー3ファイアウォールルール」と同様です。
{% hint style="info" %}
VPNアウトバウンドルールは、受信(インバウンド)トラフィックおよびVPNトンネルを通過しないトラフィックには適用されませんのでご注意ください。
{% endhint %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.lan.kokomocloud.com/configuring-networks/configuring-gateway/configuring-site-to-site-vpn.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.